
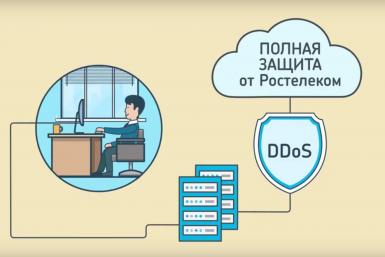
Центр кибербезопасности "Ростелекома" в процессе мониторинга сетей корпоративных клиентов компании выявил угрозу распространения нового вируса-шифровальщика Bad Rabbit. При появлении первых сообщений о заражениях вирусом Bad Rabbit Центр кибербезопасности оперативно оповестил всех клиентов, пользующихся сервисами по информационной безопасности, об угрозе заражения новым вирусом-шифровальщиком и мерах противодействия ему, сообщили ИА UssurMedia в пресс-службе компании "Ростелеком".
Клиентов услуг по информационной безопасности оперативно проинформировали об угрозе, а также о мерах противодействия. С появлением новой информации сотрудники Центра кибербезопасности незамедлительно направляли клиентам дополнительные оповещения. В ходе кибератаки Центр кибербезопасности изучал все данные о новом вирусе, принимал технические меры по выявлению попыток заражения клиентов, как в реальном времени, так и ретроспективно.
"Это уже не первая масштабная кибератака в этом году. Ранее были зафиксированы эпидемии, связанные с распространением вирусов NotPetya и WannaCry, которым подверглись многие российские компании и государственные учреждения. Организации, использующие сервисы информационной безопасности от "Ростелекома", были своевременно проинформированы о возможных атаках. Благодаря круглосуточному мониторингу и комплексу превентивных мер, принятых центром кибербезопасности, клиенты "Ростелекома" не пострадали от вируса", — прокомментировал директор продуктового офиса "Информационная безопасность" ПАО "Ростелеком" Станислав Барташевич.
По предварительным данным компаний, специализирующихся на информационной безопасности, вирус Bad Rabbit распространяется через фальшивое обновление программы Adobe Flash – пользователи сами активируют его, заражая свои компьютеры. Вирус блокирует доступ к файлам, после чего предлагает выкупить их по цене, равной более чем 15 тысячам рублей за файл.
Сейчас атака вируса продолжается, хотя и в меньшем масштабе. Вирус распространяется в основном на территории России, однако есть факты аналогичных атак в Украине, Турции и Германии.
Обеспечение высокого уровня защищенности организации от подобных атак и других новейших цифровых угроз требует от компаний значительных капитальных затрат на закупку, внедрение, модернизацию и эксплуатацию средств защиты, на квалифицированный персонал и выстраивание эффективных процессов управления информационной безопасностью. Особенно это дорого для географически распределенных организаций с множеством офисов и точек присутствия. Понимая, что такие вложения за короткий срок недоступны многим организациям, "Ростелеком" запустил управляемые сервисы информационной безопасности (MSS), которые позволяют с минимумом затрат за 1-2 месяца значительно увеличить устойчивость организации к кибератакам, а также застраховать киберриски для обеспечения непрерывности бизнеса.
"Наибольший риск вирусы представляют для небольших компаний – для них даже одна успешная атака может стать "смертельной", поскольку выкуп информации у шифровальщика может быть дороже стоимости бизнеса. Дорого обходятся атаки в промышленном сегменте – ИТ-инциденты могут стать причиной остановки всего цикла производства. Использование комплекса сервисов информационной безопасности от надежного оператора, который специализируется в этой сфере, позволит практически полностью исключить возможность заражения компьютеров", — сказал директор офиса перспективных продуктов корпоративного и государственного сегментов ПАО "Ростелеком" Александр Обухов.