
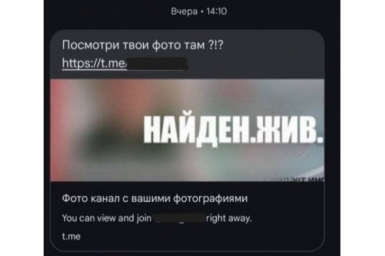
Мобильный оператор T2 выявил новый многоуровневый сценарий мошенников через связку SMS и Telegram (18+). Схема направлена на кражу данных и массовое распространение вредоносного ПО. Злоумышленники рассылают SMS с провокационным текстом "Это твои фото?" и ссылкой, ведущей в Telegram. Цель — заставить жертву скачать вредоносный файл, который инициирует аналогичную рассылку по списку контактов абонента, и получить доступ к данным его телефона, сообщает пресс-служба Т2.
SMS злоумышленников с текстом "Это твои фото?" создает ощущение срочности и личной угрозы, побуждая пользователя перейти по ссылке. Она ведет на Telegram-канал с публикацией, содержащей вредоносный APK-файл. После установки приложение получает доступ к данным смартфона, включая список контактов. Вредоносное ПО начинает рассылать ту же ссылку абонентам из телефонной книги, превращая устройство пользователя в канал распространения мошенничества.
Система безопасности T2 анализирует миллионы сообщений в режиме реального времени, выявляя SMS-рассылки, характерные для мошенничества, на основе многочисленных критериев и параметров трафика. Подобные SMS оператор блокирует до того, как они достигнут пользователя. В месяц Т2 предотвращает более 3,6 млн таких сообщений.
Современные схемы становятся сложнее, мошенники используют психологическое давление и доверие пользователей к знакомым номерам. Компания призывает клиентов быть бдительными: не переходить по ссылкам из подозрительных SMS, не устанавливать APK-файлы из непроверенных источников, внимательно проверять запрашиваемые приложениями права и немедленно сообщать о подозрительной активности.